# 체크섬으로 받은 파일을 확인하는 방법
다운로드 링크 밑에 있는 16진수 한 줄은, 파일이 온전하게 도착했는지를 여러분이 직접 확인할 수 있도록 놓여 있습니다. 맞춰 보는 데는 1분쯤 걸립니다. 그 비교가 무엇만큼의 값어치인지, 그리고 어떤 습관이 그것을 무의미하게 만드는지는 이 페이지의 나머지가 답합니다.
[해시와 체크섬 열기](https://abox.tools/ko/체크섬-확인/): 받은 파일을 배포처가 적어 둔 숫자와 맞춰 봅니다. 어디로도 보내지 않고요.
마지막 업데이트 2026년 8월 26일
## 짧은 답
[해시와 체크섬](https://abox.tools/ko/체크섬-확인/)을 열고 받은 파일을 그 위에 끌어다 놓은 뒤, 다운로드 페이지의 체크섬을 아래 칸에 붙여 넣으세요. 페이지는 길이를 보고 그 숫자가 어떤 알고리즘인지 알아내 한 문장으로 답합니다.
맞으면 디스크에 있는 바이트가 배포처가 잰 바이트와 같다는 뜻입니다. 맞지 않으면 열기 전에 파일을 다시 받으세요. 아래는 그 한 문장이 빠뜨린 이야기입니다.
## 다운로드 링크 밑에 있는 숫자는 무엇인가
해시 함수의 출력입니다. 파일의 모든 바이트를 읽어 짧고 길이가 고정된 답을 내놓는 계산이죠. 같은 파일은 언제나 같은 답을 내고, 1비트만 달라도 완전히 다른 답이 나옵니다. 비슷한 답이 아니라 아무 관련 없는 답입니다. 이 성질 하나에 모든 것이 걸려 있습니다.
답은 짧고 파일은 짧지 않으니 계산은 정보를 버립니다. 그래서 어떤 답이든 그 답을 내놓는 파일은 필연적으로 많습니다. 그중 하나를 일부러 찾아내는 것이 어려운 부분이고, 그 어려움의 정도가 아래 알고리즘들을 서로 갈라놓습니다.
체크섬에는 비밀도 없고 되돌릴 수도 없습니다. 두 사람이 같은 것을 들고 있다고 서로 확인할 수 있도록 공개된 지문입니다.
## 지금 보고 있는 것이 어떤 알고리즘인가
고를 필요가 없습니다. 배포처가 이미 골랐고, 여러분이 할 일은 같은 것을 계산하는 것입니다. 길이만 봐도 알 수 있습니다.
- **16진수 32자** — MD5.
- **40** — SHA-1.
- **64** — SHA-256, 그리고 이것을 가장 자주 보게 됩니다.
- **96** — SHA-384.
- **128** — SHA-512.
길이가 같은 것이 둘도 없으니, 붙여 넣은 값이 무엇인지 도구가 알아서 가려낼 수 있습니다. 63자짜리 문자열은 무엇의 체크섬도 아닙니다. 클립보드로 오는 길에 한 글자를 흘린 SHA-256입니다.
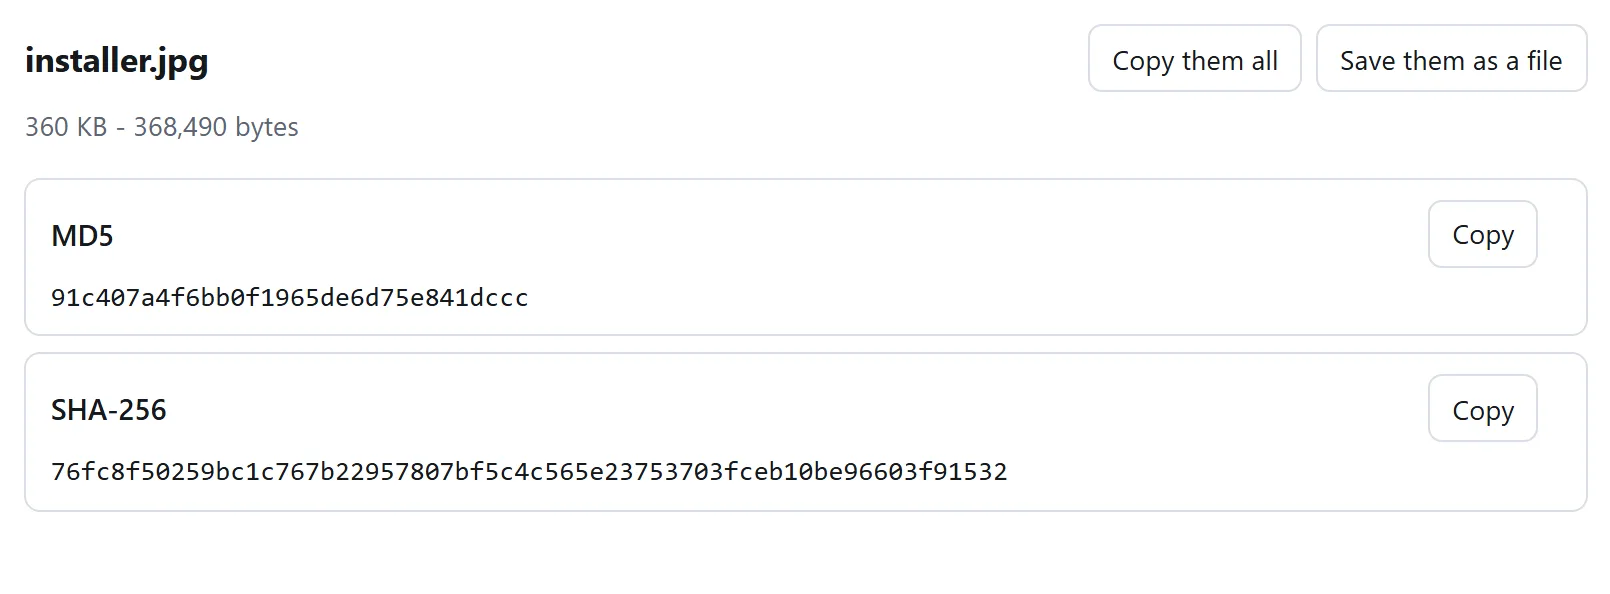
한꺼번에 모두 냅니다. 어느 것을 쓸지는 여러분이 아니라 파일을 공개한 쪽이 정하기 때문입니다.
## 브라우저 없이, 내 기기에서
어떤 운영체제든 이 일을 하는 도구를 함께 줍니다. 웹페이지를 쓰더라도 명령을 알아 두면 값어치가 있습니다. "이 사이트가 정직하게 계산했는지 어떻게 아느냐"는 물음에는, 같은 파일을 내 컴퓨터에 딸려 온 도구에 통과시켜 보는 것보다 나은 답이 없습니다.
**Windows**, 파워셸에서:
```
Get-FileHash .\disk.iso -Algorithm SHA256
```
오래된 기기에는 대신 `certutil -hashfile disk.iso SHA256`이 있고, 대문자에 공백을 넣어 찍습니다. 체크섬 비교에서 대소문자는 아무 상관이 없습니다. 그 글자들은 단어가 아니라 숫자니까요.
**macOS**:
```
shasum -a 256 disk.iso
```
**Linux**:
```
sha256sum disk.iso
```
셋 다 같은 파일에는 같은 문자열을 찍고, 이 사이트도 마찬가지입니다. 공개된 테스트 벡터가 있는 정확한 규격이라, 구현이 제 나름의 견해를 낼 여지가 없습니다.
## 눈을 혹사하지 않고 맞춰 보기
화면 두 개에서 예순네 자를 읽어 놓고 같아 보인다고 결론 내리지 마세요. 사람은 앞의 넉 자와 뒤의 넉 자를 보고 그만둡니다. 공격자가 통과하도록 준비하는 비교가 바로 그것이고, 선의의 실수가 그대로 넘어가는 것도 같은 방식입니다.
둘 다 대신 비교해 주는 것에 붙여 넣으세요. 명령줄에서는 `-c`가 그 일을 합니다.
```
sha256sum -c SHA256SUMS
```
브라우저에서는 [해시와 체크섬](https://abox.tools/ko/체크섬-확인/)의 비교 칸입니다. 배포처가 쓴 형태 그대로 받습니다. 16진수만, `sha256sum` 한 줄, `SHA256SUMS` 파일 전체, `SHA256 (disk.iso) = …` 형태, script 태그에서 떼어 온 `integrity="sha384-…"` 어느 것이든 됩니다. 답은 한 문장으로 나옵니다.
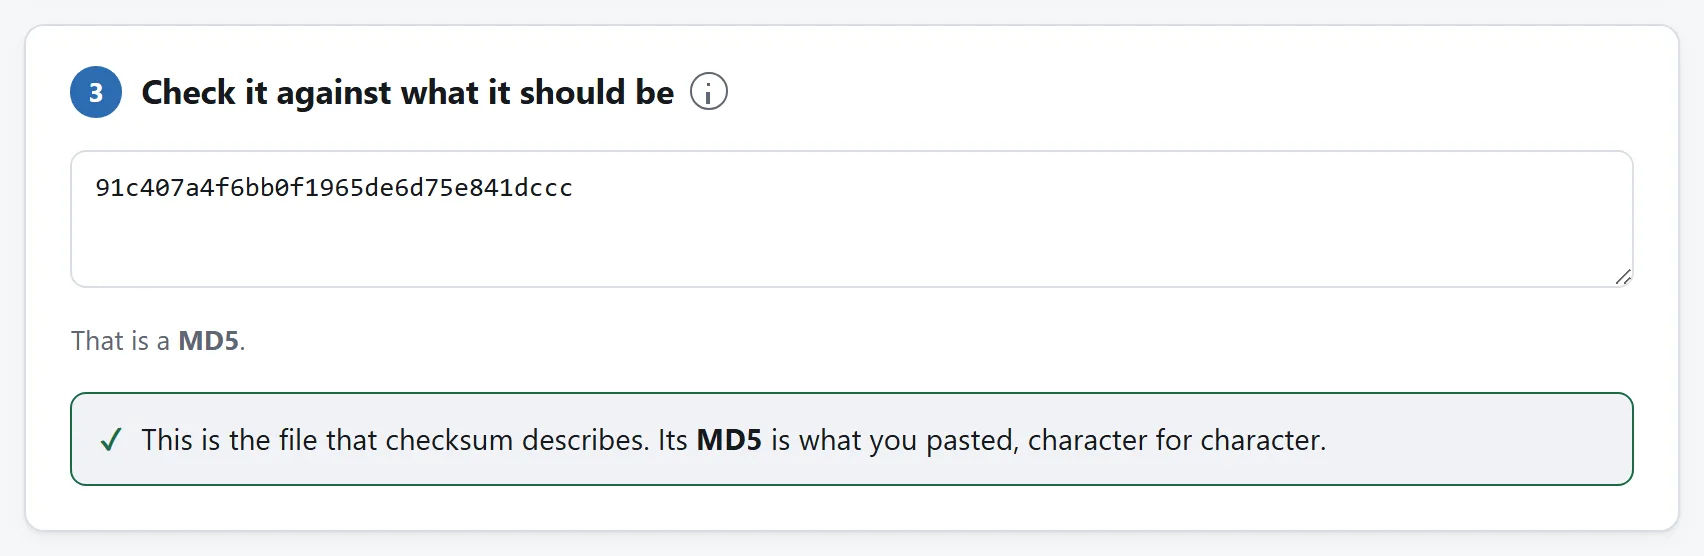
내려받기 쪽에 적혀 있던 것을 붙여 넣고 대조는 도구에 맡기십시오. 화면의 예순네 글자를 눈으로 좇는 일이야말로 이것이 없애는 단계입니다.
## 일치가 정확히 무엇을 증명하는가
디스크에 있는 바이트가, 누군가 그 숫자를 적을 때 앞에 두고 있던 바이트와 같다는 것입니다. 정말로 알아 둘 값어치가 있는 사실이면서, 대부분이 짐작하는 것보다 좁은 사실이라 무엇을 덮고 무엇을 덮지 않는지 적어 둘 만합니다.
**일치가 걸러 내는 것:**
- 중간에 멈췄는데 겉보기에는 멀쩡한 파일을 남긴 다운로드,
- 전송 중 손상, 수명이 다한 디스크에서의 손상, 불량 USB 케이블로 인한 손상,
- 잘못 받은 파일. x86 대신 ARM 빌드라든지, 지난달 릴리스라든지,
- 광고한 것과 다른 것을 조용히 내주는 미러.
**일치가 걸러 내지 못하는 것:**
- **그 파일이 악성인지 여부.** 배포하는 쪽은 악성코드도 똑같이 정확하게 잽니다. 체크섬이 하는 말은 "이것이 그들이 내보낸 것"이지 "이것은 안전하다"가 아닙니다.
- **배포처가 털렸는지 여부.** 서버의 파일을 바꾼 사람은 그 아래 적힌 체크섬도 같은 분에 바꿉니다. 다음 절이 그 이야기입니다.
## 이 일 전체를 무의미하게 만드는 실수
체크섬을 파일과 같은 페이지에서, 같은 연결로 가져오는 것입니다.
무엇을 막으려는지 생각해 보세요. 망가진 다운로드가 걱정이라면 체크섬은 어디서 와도 되고 확인은 제대로 작동합니다. 누군가 파일에 손을 댄 것이 걱정이라면, 파일을 바꿀 수 있었던 사람은 그 아래 적힌 16진수 한 줄도 바꿀 수 있었습니다. 둘 다 같은 서버에서 같은 연결로 왔으니까요. 위조한 사람에게 서명을 확인해 달라고 부탁하는 셈입니다.
체크섬이 가장 값어치를 하는 것은 파일이 오지 않은 길로 도착했을 때입니다.
- 분리된 GPG 서명이 딸린 `SHA256SUMS` 파일을, 이미 갖고 있던 키로 검증하기. 배포판들이 하는 방식이고 이것이 진짜 답입니다.
- 다운로드 페이지 대신 메일링 리스트의 릴리스 공지나 소스 저장소의 태그에서 가져오기,
- 다른 도메인의 두 번째 미러에서 받아 둘을 서로 비교하기,
- 패키지 관리자에게 맡기기. 운영체제와 함께 들어온 키로 이 일을 대신 해 줍니다.
그렇다고 같은 페이지의 체크섬을 확인하는 일이 쓸모없어지는 것은 아닙니다. 망가진 다운로드는 잡아 주고, 사람들에게 실제로 일어나는 일이 그것입니다. 다만 그 이상을 잡았다고 스스로를 설득하지는 마세요.
## MD5와 SHA-1은 깨졌습니다. 그래도 쓸 때가 있습니다
둘 다 여기서 문제가 되는 가장 강한 의미로 깨졌습니다. *충돌*을 일부러 만들 수 있다는 뜻입니다. 같은 MD5를 갖는 서로 다른 파일은 2004년부터 평범한 장비로 만들 수 있고, 2017년에는 한 팀이 같은 SHA-1을 갖는 서로 다른 PDF 두 개를 내놓았습니다. 2020년에는 앞부분을 마음대로 고를 수 있는 형태의 공격이 빌린 계산 자원으로 수만 달러까지 내려왔습니다.
실제로는 이런 뜻입니다. 맞아떨어진 MD5는 더 이상 아무도 파일에 손대지 않았다고 말해 주지 못합니다. 마음먹은 사람이라면 같은 숫자를 갖는 다른 파일을 만들 수 있었으니까요. 다운로드가 끊기거나 상하지 않았다는 것은 여전히 말해 줍니다. 우연한 사고가 충돌에 떨어질 일은 없기 때문입니다. 그런 확률을 가진 사고는 지금껏 없었습니다.
그러니 배포처가 MD5만 적어 두었다면 확인하세요. 확인하지 않는 것보다 낫습니다. 그리고 여러분이 배포하는 쪽이라면 SHA-256을 적어 주세요.
## 맞지 않습니다. 이제 어떻게 하죠?
1. **같은 곳에서 다시 받으세요.** 끊겼거나 이어받은 전송이 압도적으로 흔한 원인이고, 두 번째 사본이면 대개 정리됩니다.
2. **맞는 줄을 보고 있는지 확인하세요.** 릴리스 페이지에는 파일이 여럿 올라 있습니다. 설치 파일의 체크섬이 압축본과 맞는 일은 없고, ARM이 x86과 맞는 일도 없습니다.
3. **버전을 확인하세요.** 즐겨찾기 해 둔 체크섬 페이지는 마이너 릴리스가 나온 날 낡습니다.
4. **다른 미러를 시도하고** 두 파일의 체크섬을 서로 비교하세요. 두 미러가 서로는 맞는데 공개된 숫자와만 다른 것은, 한 미러가 둘 다와 다른 것과는 다른 문제입니다.
5. **그동안 파일은 열지 마세요.** 체크섬을 못 맞추는 파일은 잘해야 손상된 것이고, 나쁘면 여러분이 요청한 파일이 아닙니다.
## 왜 굳이 브라우저에서 하나
대부분의 사람이 있는 곳이 명령줄은 아니기 때문이고, 뻔한 대안인 "파일을 올려 달라는 웹사이트"라는 것이 이미 의심하고 있는 설치 파일을 다루는 방식으로는 이상하기 때문입니다. 오는 길에 손을 탔는지 알아보려고 파일을 어딘가로 보내는 것은, 손 탈 수 있는 곳을 하나 더 늘리는 일입니다.
[해시와 체크섬](https://abox.tools/ko/체크섬-확인/)은 파일을 4메가바이트씩 여러분 기기에서 읽습니다. 업로드도 없고, 크기 제한도 없고, 페이지 자체 말고는 믿어야 할 것도 없습니다. 그 페이지는 읽어 볼 수 있고 네트워크를 뽑아도 계속 작동합니다. 자기 운영체제를 더 믿고 싶다면 위 절의 명령을 돌려 두 답을 맞춰 보세요. 같을 것입니다.
짧은 답
해시와 체크섬을 열고 받은 파일을 그 위에 끌어다 놓은 뒤, 다운로드 페이지의 체크섬을 아래 칸에 붙여 넣으세요. 페이지는 길이를 보고 그 숫자가 어떤 알고리즘인지 알아내 한 문장으로 답합니다.
맞으면 디스크에 있는 바이트가 배포처가 잰 바이트와 같다는 뜻입니다. 맞지 않으면 열기 전에 파일을 다시 받으세요. 아래는 그 한 문장이 빠뜨린 이야기입니다.
다운로드 링크 밑에 있는 숫자는 무엇인가
해시 함수의 출력입니다. 파일의 모든 바이트를 읽어 짧고 길이가 고정된 답을 내놓는 계산이죠. 같은 파일은 언제나 같은 답을 내고, 1비트만 달라도 완전히 다른 답이 나옵니다. 비슷한 답이 아니라 아무 관련 없는 답입니다. 이 성질 하나에 모든 것이 걸려 있습니다.
답은 짧고 파일은 짧지 않으니 계산은 정보를 버립니다. 그래서 어떤 답이든 그 답을 내놓는 파일은 필연적으로 많습니다. 그중 하나를 일부러 찾아내는 것이 어려운 부분이고, 그 어려움의 정도가 아래 알고리즘들을 서로 갈라놓습니다.
체크섬에는 비밀도 없고 되돌릴 수도 없습니다. 두 사람이 같은 것을 들고 있다고 서로 확인할 수 있도록 공개된 지문입니다.
지금 보고 있는 것이 어떤 알고리즘인가
고를 필요가 없습니다. 배포처가 이미 골랐고, 여러분이 할 일은 같은 것을 계산하는 것입니다. 길이만 봐도 알 수 있습니다.
16진수 32자 — MD5.
40 — SHA-1.
64 — SHA-256, 그리고 이것을 가장 자주 보게 됩니다.
96 — SHA-384.
128 — SHA-512.
길이가 같은 것이 둘도 없으니, 붙여 넣은 값이 무엇인지 도구가 알아서 가려낼 수 있습니다. 63자짜리 문자열은 무엇의 체크섬도 아닙니다. 클립보드로 오는 길에 한 글자를 흘린 SHA-256입니다.
한꺼번에 모두 냅니다. 어느 것을 쓸지는 여러분이 아니라 파일을 공개한 쪽이 정하기 때문입니다.
브라우저 없이, 내 기기에서
어떤 운영체제든 이 일을 하는 도구를 함께 줍니다. 웹페이지를 쓰더라도 명령을 알아 두면 값어치가 있습니다. "이 사이트가 정직하게 계산했는지 어떻게 아느냐"는 물음에는, 같은 파일을 내 컴퓨터에 딸려 온 도구에 통과시켜 보는 것보다 나은 답이 없습니다.
Windows, 파워셸에서:
Get-FileHash .\disk.iso -Algorithm SHA256
오래된 기기에는 대신 certutil -hashfile disk.iso SHA256이 있고, 대문자에 공백을 넣어 찍습니다. 체크섬 비교에서 대소문자는 아무 상관이 없습니다. 그 글자들은 단어가 아니라 숫자니까요.
macOS:
shasum -a 256 disk.iso
Linux:
sha256sum disk.iso
셋 다 같은 파일에는 같은 문자열을 찍고, 이 사이트도 마찬가지입니다. 공개된 테스트 벡터가 있는 정확한 규격이라, 구현이 제 나름의 견해를 낼 여지가 없습니다.
눈을 혹사하지 않고 맞춰 보기
화면 두 개에서 예순네 자를 읽어 놓고 같아 보인다고 결론 내리지 마세요. 사람은 앞의 넉 자와 뒤의 넉 자를 보고 그만둡니다. 공격자가 통과하도록 준비하는 비교가 바로 그것이고, 선의의 실수가 그대로 넘어가는 것도 같은 방식입니다.
둘 다 대신 비교해 주는 것에 붙여 넣으세요. 명령줄에서는 -c가 그 일을 합니다.
sha256sum -c SHA256SUMS
브라우저에서는 해시와 체크섬의 비교 칸입니다. 배포처가 쓴 형태 그대로 받습니다. 16진수만, sha256sum 한 줄, SHA256SUMS 파일 전체, SHA256 (disk.iso) = … 형태, script 태그에서 떼어 온 integrity="sha384-…" 어느 것이든 됩니다. 답은 한 문장으로 나옵니다.
내려받기 쪽에 적혀 있던 것을 붙여 넣고 대조는 도구에 맡기십시오. 화면의 예순네 글자를 눈으로 좇는 일이야말로 이것이 없애는 단계입니다.
일치가 정확히 무엇을 증명하는가
디스크에 있는 바이트가, 누군가 그 숫자를 적을 때 앞에 두고 있던 바이트와 같다는 것입니다. 정말로 알아 둘 값어치가 있는 사실이면서, 대부분이 짐작하는 것보다 좁은 사실이라 무엇을 덮고 무엇을 덮지 않는지 적어 둘 만합니다.
일치가 걸러 내는 것:
중간에 멈췄는데 겉보기에는 멀쩡한 파일을 남긴 다운로드,
전송 중 손상, 수명이 다한 디스크에서의 손상, 불량 USB 케이블로 인한 손상,
잘못 받은 파일. x86 대신 ARM 빌드라든지, 지난달 릴리스라든지,
광고한 것과 다른 것을 조용히 내주는 미러.
일치가 걸러 내지 못하는 것:
그 파일이 악성인지 여부. 배포하는 쪽은 악성코드도 똑같이 정확하게 잽니다. 체크섬이 하는 말은 "이것이 그들이 내보낸 것"이지 "이것은 안전하다"가 아닙니다.
배포처가 털렸는지 여부. 서버의 파일을 바꾼 사람은 그 아래 적힌 체크섬도 같은 분에 바꿉니다. 다음 절이 그 이야기입니다.
이 일 전체를 무의미하게 만드는 실수
체크섬을 파일과 같은 페이지에서, 같은 연결로 가져오는 것입니다.
무엇을 막으려는지 생각해 보세요. 망가진 다운로드가 걱정이라면 체크섬은 어디서 와도 되고 확인은 제대로 작동합니다. 누군가 파일에 손을 댄 것이 걱정이라면, 파일을 바꿀 수 있었던 사람은 그 아래 적힌 16진수 한 줄도 바꿀 수 있었습니다. 둘 다 같은 서버에서 같은 연결로 왔으니까요. 위조한 사람에게 서명을 확인해 달라고 부탁하는 셈입니다.
체크섬이 가장 값어치를 하는 것은 파일이 오지 않은 길로 도착했을 때입니다.
분리된 GPG 서명이 딸린 SHA256SUMS 파일을, 이미 갖고 있던 키로 검증하기. 배포판들이 하는 방식이고 이것이 진짜 답입니다.
다운로드 페이지 대신 메일링 리스트의 릴리스 공지나 소스 저장소의 태그에서 가져오기,
다른 도메인의 두 번째 미러에서 받아 둘을 서로 비교하기,
패키지 관리자에게 맡기기. 운영체제와 함께 들어온 키로 이 일을 대신 해 줍니다.
그렇다고 같은 페이지의 체크섬을 확인하는 일이 쓸모없어지는 것은 아닙니다. 망가진 다운로드는 잡아 주고, 사람들에게 실제로 일어나는 일이 그것입니다. 다만 그 이상을 잡았다고 스스로를 설득하지는 마세요.
MD5와 SHA-1은 깨졌습니다. 그래도 쓸 때가 있습니다
둘 다 여기서 문제가 되는 가장 강한 의미로 깨졌습니다. 충돌을 일부러 만들 수 있다는 뜻입니다. 같은 MD5를 갖는 서로 다른 파일은 2004년부터 평범한 장비로 만들 수 있고, 2017년에는 한 팀이 같은 SHA-1을 갖는 서로 다른 PDF 두 개를 내놓았습니다. 2020년에는 앞부분을 마음대로 고를 수 있는 형태의 공격이 빌린 계산 자원으로 수만 달러까지 내려왔습니다.
실제로는 이런 뜻입니다. 맞아떨어진 MD5는 더 이상 아무도 파일에 손대지 않았다고 말해 주지 못합니다. 마음먹은 사람이라면 같은 숫자를 갖는 다른 파일을 만들 수 있었으니까요. 다운로드가 끊기거나 상하지 않았다는 것은 여전히 말해 줍니다. 우연한 사고가 충돌에 떨어질 일은 없기 때문입니다. 그런 확률을 가진 사고는 지금껏 없었습니다.
그러니 배포처가 MD5만 적어 두었다면 확인하세요. 확인하지 않는 것보다 낫습니다. 그리고 여러분이 배포하는 쪽이라면 SHA-256을 적어 주세요.
맞지 않습니다. 이제 어떻게 하죠?
같은 곳에서 다시 받으세요. 끊겼거나 이어받은 전송이 압도적으로 흔한 원인이고, 두 번째 사본이면 대개 정리됩니다.
맞는 줄을 보고 있는지 확인하세요. 릴리스 페이지에는 파일이 여럿 올라 있습니다. 설치 파일의 체크섬이 압축본과 맞는 일은 없고, ARM이 x86과 맞는 일도 없습니다.
버전을 확인하세요. 즐겨찾기 해 둔 체크섬 페이지는 마이너 릴리스가 나온 날 낡습니다.
다른 미러를 시도하고 두 파일의 체크섬을 서로 비교하세요. 두 미러가 서로는 맞는데 공개된 숫자와만 다른 것은, 한 미러가 둘 다와 다른 것과는 다른 문제입니다.
그동안 파일은 열지 마세요. 체크섬을 못 맞추는 파일은 잘해야 손상된 것이고, 나쁘면 여러분이 요청한 파일이 아닙니다.
왜 굳이 브라우저에서 하나
대부분의 사람이 있는 곳이 명령줄은 아니기 때문이고, 뻔한 대안인 "파일을 올려 달라는 웹사이트"라는 것이 이미 의심하고 있는 설치 파일을 다루는 방식으로는 이상하기 때문입니다. 오는 길에 손을 탔는지 알아보려고 파일을 어딘가로 보내는 것은, 손 탈 수 있는 곳을 하나 더 늘리는 일입니다.
해시와 체크섬은 파일을 4메가바이트씩 여러분 기기에서 읽습니다. 업로드도 없고, 크기 제한도 없고, 페이지 자체 말고는 믿어야 할 것도 없습니다. 그 페이지는 읽어 볼 수 있고 네트워크를 뽑아도 계속 작동합니다. 자기 운영체제를 더 믿고 싶다면 위 절의 명령을 돌려 두 답을 맞춰 보세요. 같을 것입니다.

